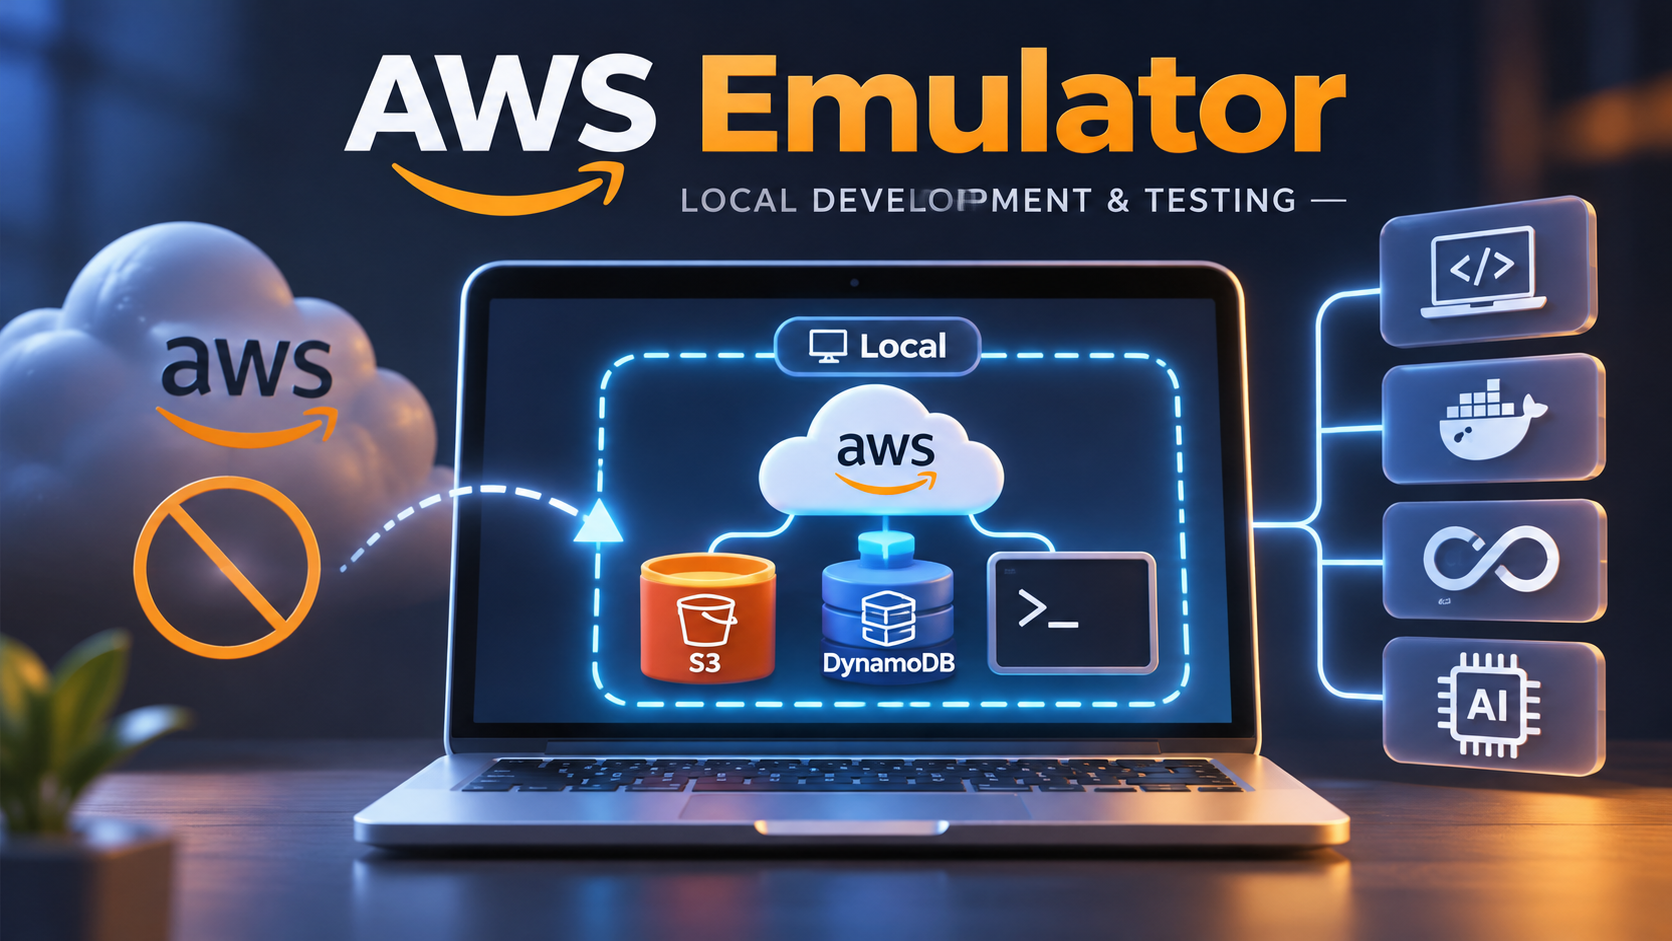
2026年11月11日(米国時間)、AWSはローカルで動くAWS互換環境AWS Emulatorを正式にリリースしました。AWS CLIやAWS SDKからの呼び出しを、手元のPCやCI環境の中だけで処理してくれるツールで、AWSアカウントもデプロイも不要。しかも無料・オープンソース(CC0)で提供されています。
もうひとつ大きな話題になっているのが、このエミュレータのコードはすべて自律型AIエージェントが書いたもので、AWSのチームは1行も書いておらず、レビューもしていない、という点です。今回は、AWS Emulatorの概要、導入手順、現場での活用方法、そして使う前に知っておきたい注意点を順に整理します。
AWS Emulatorとは
AWS Emulatorは、AWSのAPIを手元で再現するローカルのHTTPSサーバーです。AWS CLIやSDKの接続先(エンドポイント)をエミュレータに向けるだけで、S3バケットの作成やDynamoDBへの書き込みといった操作を、クラウドに一切触れずに試せます。作ったリソースはエミュレータの中にとどまり、実際のAWSアカウントには届きません。
| 項目 | 内容 |
|---|---|
| 提供開始 | 2026年11月11日(米国時間) |
| 料金 | 無料(追加のサービス料金なし。実際のAWSにデプロイした分だけ通常料金) |
| ライセンス | CC0 1.0 Universal(パブリックドメイン相当)。vendor/配下のサードパーティコードはApache License 2.0 |
| 実装言語 | Rust(CPU・メモリ消費を抑える設計) |
| 対応範囲 | AWSが公開している438のAPIモデル(200以上のサービス)から生成 |
| 動作環境 | Linuxはネイティブバイナリ(RPM/Debianパッケージ)、macOS・WindowsはDockerコンテナ経由、Rustはテストプロセスへの埋め込みも可 |
| 接続方法 | https://127.0.0.1:9297(既定)にAWS CLI/SDKを向ける |
| データ | メモリ上にのみ保持。停止すると消え、毎回まっさらな状態から起動 |
| アカウント | 単一アカウント(000000000000)のみ |
| ソースコード | GitHub(aws/aws-emulator) |
ポイントは、SDKと同じAPIモデル(Smithyモデル)から作られていることです。リクエストやエラーの形式が本物のAWSとそろうため、「モックでは通ったのに本番で落ちる」というズレを減らせます。AWSの新サービスや新APIも、モデルの更新に合わせて順次取り込まれる仕組みです。なお、エミュレータの中にAIが入っているわけではなく、LLMを呼び出すこともありません。
なぜ今、AWS純正のエミュレータなのか
背景にあるのは、Kiro、Claude Code、CursorといったAIコーディングエージェントの普及です。エージェントは「書く→動かす→結果を見て直す」というループを高速に回すのが得意ですが、相手がAWSだと、毎回デプロイを待つ必要があるうえ、エージェントに本番の認証情報を渡すのはリスクが高いという問題がありました。
AWS Emulatorはこのループを手元のPCに閉じ込めます。エージェントはアカウントに触れることなくバケットを作り、コードを実行し、エラーを直せます。ネットワークのないサンドボックスで動かすことも可能です。公式ページでは、ほかにも次のような利用シーンが挙げられています。
- 複数エージェントの並列実行:インスタンスごとにポート・鍵・状態が独立しているので、エージェント同士やCIジョブ同士が干渉しない
- プルリクエストでのAWS連携テスト:CIでエミュレータを起動して統合テストを実行。ブランチごとのAWSアカウントや、CIに保存する認証情報、消し忘れのリソースが不要に
- モックの置き換え:AWSが拒否するリクエストはテストでもきちんと失敗するため、手書きのモックとの乖離を防げる
- ワークショップや研修:受講者が各自のPCで動かせて、AWSアカウントの準備や後片付けがいらない
AIエージェントが作ったエミュレータ
今回の発表で最も注目を集めたのが、その作り方です。発端はAWSのシニアプリンシパルエンジニアMatt Goldberg氏の週末の実験でした。今年はじめにAnthropicの研究者がAIエージェントにCコンパイラを自律的に作らせた事例に触発され、KiroにSQSのエミュレータを作らせてみたところ、15分ほどで一応動く初版ができたといいます。そのまま週末のうちに「穴だらけながらAWS全体」を作らせ、翌週月曜からはチームの社内テストに使い始めたそうです。
製品版は、Amazon Bedrock AgentCore上で動くエージェント群が3つのチームに分かれて開発・保守しています。
- テスト作成チーム:公開APIモデルをもとにテストシナリオ(フィデリティテスト)を作り、本物のAWSで正しさを検証する
- 課題発見チーム:エミュレータでテストを再生し、AWSとの差を見つけてIssueを起票する
- 修正チーム:1エージェントが1つのIssueを担当して修正し、ビルド・レビュー・セキュリティ・忠実度のマージゲートを通してから取り込む
フィデリティテストは数万件規模、数百のエージェントが同時に作業して1日に数千件の課題を直しているとのこと。変更はCodeCommit・CodePipelineによるリリースパイプラインを通り、独立したセキュリティエージェントが敵対的にレビューしたうえで、最後にGitHubへ公開されます。人間のエンジニアの役割は、コードを書くことではなく、仕様・テストの仕組み・マージゲート・リリースパイプラインといった「正しさを判定する枠組み」を作ることだと説明されています。
ちなみにライセンスがCC0なのは、AIエージェントが書いたコードに著作権が成立するか不確かで、存在しないかもしれない権利を主張したくなかったからだと報じられています。また、人間が書いたコードではないことから、外部からのプルリクエストは受け付けず、AWSとの挙動の差はIssueで報告する運用になっています。
導入手順
公式ドキュメントでは、導入方法として次の4つが用意されています。
| 方法 | 向いている環境 | 概要 |
|---|---|---|
| AIコーディングエージェント | Kiro、Cursor、Claude Codeなど | aws-emulatorスキルを入れて、導入・起動・接続をエージェントに任せる(AWS CLI v2.35.0以上が必要) |
| Linuxパッケージ | Linux | RPM/Debianパッケージを入れてローカルプロセスとして起動 |
| Docker | macOS、Windows、コンテナ派のLinux | ドキュメントのDockerfileからイメージをビルドして起動 |
| 埋め込みモード | Rustプロジェクト | テストプロセス内でエミュレータを直接動かす |
いちばん手軽なのは「エージェントに任せる」
普段からコーディングエージェントを使っているなら、スキルを入れるのが近道です。次のコマンドで、AWS CLIが検出したすべてのエージェントにaws-emulatorスキルが導入されます。
aws --version   # 2.35.0以上であることを確認
aws agent-toolkit add-skill --skill-name aws-emulator --region us-east-1
あとはエージェントに「Install AWS Emulator and point my project at it.(AWS Emulatorを入れて、このプロジェクトの接続先をそこに向けて)」と頼むだけです。OSに応じてLinuxパッケージかDockerかを選んでインストールし、起動、CLI/SDKの接続設定、証明書や署名まわりのエラー修正までやってくれます。sudoの実行やシェルプロファイルの編集など、作業フォルダの外に書き込む前には確認を求めてくる仕様です。
Linuxの場合
AWS公式ブログでは、Amazon Linux 2023で次のようにインストールしています。
PKG=https://downloads.aws.com/aws-emulator/packages/aws-emulator/LTS/latest
sudo dnf install -y $PKG/aws-emulator-x86_64.rpm

aws-emulator -v   # バージョン確認
aws-emulator # 起動起動すると127.0.0.1:9297でHTTPSの待ち受けが始まり、自分のマシンからしか接続できません。同時に、認証情報・設定ファイル・証明書が~/.aws/emulator/9297/に生成されます。鍵は起動のたびに新しく作られ、アクセスキーIDはEMULATORで始まります。
macOS・Windowsの場合(Docker)
公開済みのDockerイメージはないため、ドキュメントにあるDockerfileから自分でビルドします。Apple シリコンのMacでは、aws-emulator-x86_64.rpmをaws-emulator-aarch64.rpmに置き換えてください。
FROM public.ecr.aws/amazonlinux/amazonlinux:2023-minimal
ADD https://downloads.aws.com/aws-emulator/packages/aws-emulator/LTS/latest/aws-emulator-x86_64.rpm /tmp/aws-emulator.rpm
RUN rpm -i /tmp/aws-emulator.rpm && rm /tmp/aws-emulator.rpm \
    && mkdir -p /home/emulator && chown 1000 /home/emulator
USER 1000
ENV HOME=/home/emulator
EXPOSE 9297
ENTRYPOINT ["aws-emulator", "-b", "0.0.0.0"]
ビルドと起動は次のとおりです(macOSの例)。共有ディレクトリを先に作っておかないと、Linuxではroot所有で作られてSDKから読めなくなるので注意してください。
docker build -t aws-emulator .
mkdir -p ~/.aws/emulator

PORT=9297
docker run --rm --memory=2g --memory-swap=2g -p 127.0.0.1:$PORT:$PORT \
  -e HOME="$HOME" -v "$HOME/.aws/emulator:$HOME/.aws/emulator" \
aws-emulator -p $PORT- ポートは
-p 127.0.0.1:9297:9297のようにローカルにだけ公開するのが推奨です。-p 9297:9297だとネットワーク上の他のPCからも接続できてしまいます。 - ポート番号は、Dockerの
-pの左右とエミュレータ側の-pの3か所をそろえます。複数起動する場合も3か所すべてを変えないと、設定ファイルを上書きし合ってしまいます。 - メモリは2GiBに制限しており、超えると終了コード137でコンテナが止まり、中のリソースは消えます。
- WindowsのPowerShell用コマンドは公式ドキュメントに掲載されています。
使ってみる:CLIからS3とDynamoDBを操作
エミュレータを起動したら、別のターミナルで環境変数を設定してAWS CLI/SDKの向き先を切り替えます。最後のunsetは、本物のAWSの認証情報が混ざらないようにするためのものです。
export AWS_ENDPOINT_URL=https://127.0.0.1:9297
export AWS_SHARED_CREDENTIALS_FILE=~/.aws/emulator/9297/emulator_credentials
export AWS_CONFIG_FILE=~/.aws/emulator/9297/config
export AWS_EC2_METADATA_DISABLED=true
export AWS_DISABLE_HOST_PREFIX_INJECTION=true
export AWS_REGION=us-east-1
export AWS_DEFAULT_REGION=us-east-1
unset AWS_ACCESS_KEY_ID AWS_SECRET_ACCESS_KEY AWS_SESSION_TOKEN AWS_PROFILE接続確認には、ヘルスチェック用のエンドポイントとsts get-caller-identityが使えます。アカウントIDが000000000000と返ってくれば、エミュレータにつながっています。
curl --cacert ~/.aws/emulator/9297/ca.pem https://127.0.0.1:9297/__admin/health
aws sts get-caller-identity
あとは普段どおりのコマンドで操作できます。
# S3
aws s3 mb s3://local-getting-started
echo "hello from the emulator" > hello.txt
aws s3 cp hello.txt s3://local-getting-started/
aws s3 ls s3://local-getting-started/

# DynamoDB
aws dynamodb create-table --table-name demo \
    --attribute-definitions AttributeName=id,AttributeType=S \
    --key-schema AttributeName=id,KeyType=HASH \
    --billing-mode PAY_PER_REQUEST
aws dynamodb put-item --table-name demo \
    --item '{"id": {"S": "item-1"}, "msg": {"S": "hello"}}'
aws dynamodb get-item --table-name demo --key '{"id": {"S": "item-1"}}'
アプリケーションのコードは変更不要で、SDKも同じ環境変数を読んで接続先を切り替えます。ただしAWS SDK for Javaなど一部のSDKでは、エミュレータの証明書(ca.pem)を信頼させるトラストストアの設定が別途必要になることがあります。
現場での活用方法
1. コーディングエージェントの「安全な試し打ち場」にする
いちばん効果が大きいのはこの使い方でしょう。エージェントに本番やステージングの認証情報を渡さず、エミュレータの認証情報だけを見せておけば、「Lambdaから呼ぶDynamoDBのテーブル設計を試して」「SQSのリトライ処理を書いて動作確認して」といった作業を、アカウントを汚さずに何度でも回させられます。エミュレータは自身の鍵で署名されていないリクエストを拒否するので、うっかり本物の認証情報で叩いてしまうミスにも気づきやすくなります。
ただし後述のとおり、エミュレータは実行されたコード自体をサンドボックス化するわけではありません。エージェントの作業環境に本物の認証情報が残っていれば、コードが実際のAWSに到達しうる点は忘れないようにしましょう。
2. CIの統合テストに組み込む
プルリクエストごとにエミュレータを立ち上げ、統合テストを流す使い方です。基本の流れは「エミュレータを起動 → ヘルスチェックで準備完了を待つ → 環境変数をセットしてテスト実行」の3ステップ。起動待ちは、たとえば次のようなループで書けます(パスはLinuxパッケージで起動した場合の例です)。
aws-emulator &
until curl -sf --cacert ~/.aws/emulator/9297/ca.pem \
  https://127.0.0.1:9297/__admin/health; do sleep 1; done

# ここで上記の環境変数をexportしてからテストを実行
npm test
ブランチごとのテスト用AWSアカウントや、CIに保存する長期の認証情報、テスト後の後片付けが不要になるのは運用面で大きなメリットです。データはメモリ上にしか残らないので、毎回クリーンな状態からテストできます。
3. 手書きモックを置き換える
motoなどのライブラリや自前のスタブでAWS呼び出しをモックしているテストは、モックの挙動が実際のAWSとずれていても気づけないのが弱点です。AWS Emulatorは実際のAPIモデルから作られており、AWSが拒否するようなリクエストはテストでも失敗するため、モックとの乖離を減らせます。Rustのプロジェクトなら、テストごとに独立したエミュレータをプロセス内に立てる「埋め込みモード」を使えば、テスト同士がバケットやテーブルを共有せずに並列実行できます。
4. 社内研修・ハンズオン
新人研修や社内勉強会でAWSを触ってもらう際、受講者ごとにアカウントやIAMユーザーを用意し、終わったらリソースを消して回る、という手間は意外と大きいものです。エミュレータなら各自のPCで完結し、課金事故の心配もありません。オフラインでも動くので、会場のネットワーク事情に左右されないのも助かります。
自分のプロジェクトで使えるか確認する
AWSとどれくらい同じ動きをするかは、サービスや機能によって異なります。AWSはこれをフィデリティ(忠実度)スコアとして、リリースごとにサービス単位で「n件中k件合格」の形で公開しています。テストは各APIの呼び出しについて、ステータスコード・レスポンス本文・エラーコードとメッセージ・作成されるリソースが、本物のAWSと一致するかを確認するものです。テスト一式はaws-emulator-evaluation-suiteとして公開されており、未合格のテストも含めて自分の手元で再現できます。
現時点の傾向としては、リソースの作成・設定といったコントロールプレーンAPIの再現度が最も高く、データプレーンAPIや、CloudFormation・Terraform・AWS CDKなどのIaCツールへの対応はサービスによってばらつきがあるとされています。
確認方法は2通りあります。
- エージェントに聞く(推奨):
aws-emulatorスキルを入れたエージェントに「このリポジトリのアプリはAWS Emulatorで動く?」と尋ねると、プロジェクトが使っているAWS操作を洗い出し、フィデリティテストと照合して「エミュレータを信頼してよい部分」と「AWSと挙動が違いうる部分」を報告してくれます。 - 手動で確認:使っているAWS操作を列挙し、評価スイートの
manifest.jsonlで対応するテストを探して、リリースページのスコアを確認します。テストがない操作は、エミュレータと本物のAWSの両方で同じテストを流して比べます。
未実装の操作はHTTP 501(Not Implemented)を返すため、「成功したように見えて実は何もしていない」ということは起きにくい設計です。既知の未対応項目はGitHubの「things-that-do-not-work」フォルダで公開されています。
使う前に押さえておきたい注意点
| 注意点 | 内容 |
|---|---|
| 本番利用は不可 | 開発・テスト専用。耐久性・可用性・セキュリティの保証はなく、本番トラフィックや本番データには使わないよう明記されている |
| IAMポリシーを評価しない | IAMポリシーやリソースベースポリシーをAWSと同じようには評価しないため、AWSなら拒否されるリクエストが通ることがある。権限設計の検証には使えない |
| 単一アカウント・単一リージョン相当 | アカウントは000000000000のみ。クロスアカウントやクロスリージョンの動作、リージョンごとの提供状況は再現しない |
| 障害系は再現しない | リリース時点では、スロットリング(流量制限)や障害、スナップショットと復元はシミュレートしない |
| コードのサンドボックスではない | 実行したコードを隔離するわけではない。本物の認証情報を持つ関数は実際のAWSに到達しうる |
| データは揮発 | メモリ上にのみ保持され、停止すると消える |
| テレメトリはデフォルトON | 匿名の利用状況・エラーデータが送信される。ドキュメントの手順でオプトアウト可能 |
アナリストからも、手元でのループが速くなる利点を評価する声がある一方で、スロットリングや部分的な障害を再現しないテストは「偽りの安心感」につながりかねない、という指摘が出ています。実際の大規模障害の原因になりやすいのは、まさにそうした部分だからです。エミュレータで速く回し、最後は本物のAWSで確かめるという二段構えが前提になります。AWS自身も、本番投入前にはAWS上でセキュリティ設定とアプリケーション全体をテストするよう求めています。
LocalStackなど既存ツールとの関係
ローカルでAWSを再現するツールとしては、これまでLocalStackが定番でした。LocalStackは2026年3月に料金体系を改め、無料のHobbyプランは非商用利用に限定されています。そこにAWS純正・無料・CC0のエミュレータが登場したことで、「エミュレータ本体」はコモディティ化したと見る向きもあります。
一方で、LocalStackの有料プランはIAMポリシーの強制や、チーム向け機能、AWS以外(SnowflakeやAzureのプレビュー)のエミュレーションなどを提供しており、AWS Emulatorが現時点で扱わない領域をカバーしています。IAMまで含めてローカルで検証したい、既存のLocalStack前提のCI資産が多い、といったチームは、すぐに乗り換えるのではなく、自分たちが使うAPIのフィデリティスコアを見比べながら併用を検討するのが現実的でしょう。MiniStackやFlociといった他のオープンソース実装も引き続き選択肢になります。
まとめ
AWS Emulatorは、AIコーディングエージェント時代の「AWSに対する書く・動かす・直すループ」を、安全かつ高速に手元で回すための道具です。無料・オープンソースで、エンドポイントを向け直すだけで既存コードが動くという手軽さは、エージェント活用、CIの統合テスト、研修のいずれにおいてもすぐに効いてきます。まずはエージェントにスキルを入れて、自分のリポジトリが動くかどうか聞いてみるところから始めるのがおすすめです。
同時に、IAMを評価しない、障害を再現しない、本番向けではないといった割り切りも明確です。「エミュレータで通った=本番で動く」ではないことを前提に、最終確認は本物のAWSで行う運用を組み立てておきましょう。そして、AWS自身が「人間は1行も書かず、正しさを判定する仕組みづくりに徹した」と公言するプロダクトを正式リリースしたこと自体が、ソフトウェア開発におけるエンジニアの役割の変化を象徴する出来事と言えそうです。
本記事は、AWSの公式発表・ドキュメントおよび各種報道(2026年11月16日時点の情報)をもとに整理したものです。対応サービス数は報道によって「438のAPIモデル(200以上のサービス)」「426サービス」など表記に揺れがあります。AIエージェントによる開発プロセスに関する記述はAWS自身の説明に基づきます。エミュレータは頻繁に更新されるため、コマンドや対応範囲、フィデリティスコアは変わる可能性があります。利用の際は必ず最新の公式ドキュメントをご確認ください。
参考情報
- AWS Emulator 製品ページ(AWS)
- Test your applications against AWS locally with AWS Emulator(AWS News Blog)
- How we built the agents that built AWS Emulator(About Amazon)
- Getting started(AWS Emulator ユーザーガイド)
- Getting started with an AI coding agent(AWS Emulator ユーザーガイド)
- Getting started with Docker(AWS Emulator ユーザーガイド)
- Fidelity(AWS Emulator ユーザーガイド)
- Checking whether your project works with AWS Emulator(AWS Emulator ユーザーガイド)
- aws/aws-emulator(GitHub)
- aws/aws-emulator-evaluation-suite(GitHub)
- AWS unveils local emulator service to help enterprises accelerate app development and testing(InfoWorld)
- Amazon’s open-source AWS Emulator lets developers validate their code locally, without the cloud(SiliconANGLE)
- AWS had its agents build a free and open emulator for AWS. They now maintain it, too.(The New Stack)